Cyberrisiken bei Solaranlagen: EU-Expertengruppe fordert strengere Regeln für Wechselrichter
Zurück
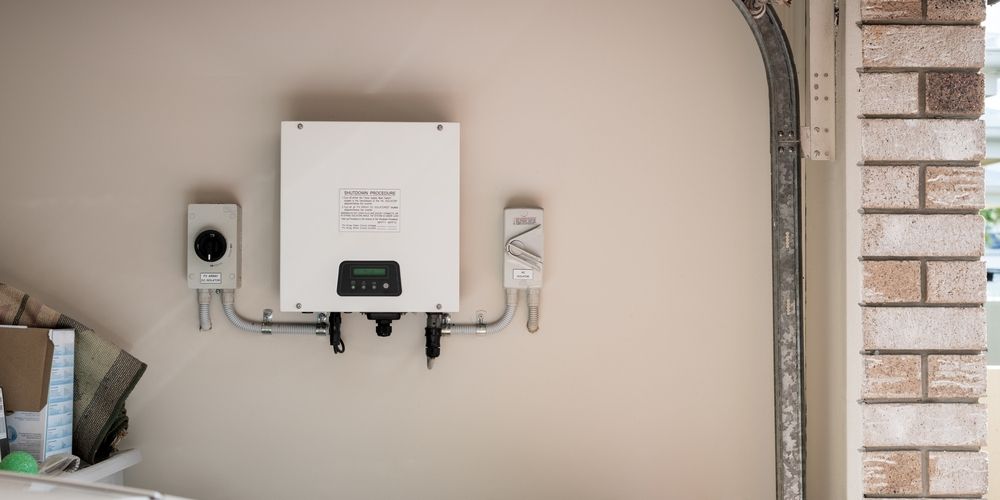
Mit dem Ausbau der Photovoltaik wächst nicht nur die Stromerzeugung, sondern auch die digitale Angriffsfläche des europäischen Energiesystems. Ein neuer Bericht der Cybersecurity-Arbeitsgruppe der Smart Energy Expert Group identifiziert drei besonders große Risiken – darunter Angriffe über zentrale Herstellerplattformen und mögliche Hintertüren in Wechselrichtern. Die Experten sehen Lücken in der bestehenden EU-Regulierung und fordern unter anderem strengere Anforderungen an Hersteller, Installateure und die Auswahl von Zulieferern.
Im März hatte Sustainable Media 365 bereits beschrieben, wie sich mit Photovoltaikanlagen, Batteriespeichern, Wärmepumpen und Ladeinfrastruktur immer mehr steuerbare Geräte am Rand des Stromnetzes befinden. Das damalige Fazit: Die Dezentralisierung macht das Energiesystem flexibler, schafft aber gleichzeitig Millionen neuer digitaler Zugangspunkte.
Ein neuer Bericht der Cybersecurity-Arbeitsgruppe innerhalb der von der Europäischen Kommission eingesetzten Smart Energy Expert Group (SEEG) konkretisiert dieses Risiko nun für Photovoltaikanlagen. Die Experten untersuchten dabei nicht primär, ob einzelne Anlagen gehackt werden können, sondern welche Folgen entstehen könnten, wenn Angreifer gleichzeitig die Kontrolle über eine große Zahl von Wechselrichtern erlangen. Der Bericht ist ein Konsenspapier der beteiligten Experten und stellt ausdrücklich nicht die offizielle Position der Europäischen Kommission dar
Ein Hersteller kann Gigawatt an Leistung erreichen
Die Dringlichkeit nimmt mit dem europäischen Solarausbau zu. Nach den im Bericht verwendeten Zahlen von SolarPower Europe stieg die installierte PV-Leistung in der EU von 86 Gigawatt im Jahr 2015 auf rund 406 Gigawatt 2025. Bis 2030 könnten es 718 Gigawatt werden. Gleichzeitig sind Wechselrichter vieler Anlagen mit dem Internet und häufig auch mit zentralen Cloud-Plattformen ihrer Hersteller verbunden.
Über diese Plattformen können Betreiber Erzeugungsdaten auslesen, Einstellungen verändern und Firmware aktualisieren. Hinzu kommen zunehmend Funktionen für virtuelle Kraftwerke, Aggregation und die zentrale Steuerung größerer Anlagenbestände.
Genau darin sehen die Experten eines der größten systemischen Risiken. Weil sich die Lieferketten konzentrieren, kann eine einzige Herstellerplattform mit Wechselrichtern verbunden sein, die zusammen mehrere Gigawatt Leistung repräsentieren. Verschafft sich ein Angreifer Zugang zu einer solchen Plattform, könnte er theoretisch eine große Zahl von Anlagen gleichzeitig beeinflussen.
Das unterscheidet die Bedrohung von einem klassischen Angriff auf eine einzelne Solaranlage. Entscheidend für das Stromsystem ist die Skalierbarkeit: Werden genügend Anlagen gleichzeitig ein- oder ausgeschaltet, können Angebot und Nachfrage plötzlich auseinanderlaufen. Außerdem könnten Netzengpässe oder Spannungsprobleme entstehen.
Für das kontinentaleuropäische Verbundnetz nimmt die Expertengruppe eine gleichzeitig manipulierbare Leistung von mehr als 3.000 Megawatt als kritische Größenordnung an. In einem Extremszenario könnten daraus Abschaltungen oder Stromausfälle folgen.
Drei Risiken werden als besonders hoch eingestuft
Die Arbeitsgruppe unterscheidet zwischen kleinen Steckersolargeräten, klassischen Wohngebäudeanlagen, gewerblichen und industriellen Systemen sowie Solarparks über einem Megawatt. Über diese Kategorien hinweg identifiziert sie drei hohe Risiken.
Das erste sind Angriffe auf zentrale Herstellerplattformen, insbesondere bei Anlagen auf Wohn-, Gewerbe- und Industriegebäuden. Das zweite ist die bewusste Integration sogenannter Backdoors durch einen Hersteller, etwa in Hardware, Firmware oder der zentralen Plattform. Die Experten betrachten dieses Risiko für sämtliche Anlagengrößen als relevant.
Bei großen Solarparks kommt ein drittes Szenario hinzu: Angreifer könnten über lokale Netzwerke und unzureichend geschützte Fernzugänge Zugriff auf die Anlage erlangen.
Geopolitik spielt dabei ausdrücklich eine Rolle. Die Experten verweisen sowohl auf bereits entdeckte Sicherheitslücken in Wechselrichtern und Herstellerplattformen als auch auf die starke europäische Abhängigkeit von PV-Komponenten chinesischer Herkunft. Gerade mögliche absichtlich eingebaute Hintertüren würden nach ihrer Analyse von der heutigen europäischen Regulierung nicht ausreichend abgedeckt.
Wechselrichter könnten strengeren EU-Regeln unterliegen
Aus der Risikoanalyse folgen konkrete regulatorische Empfehlungen. Hersteller internetfähiger Geräte sollten beispielsweise zu klaren Verfahren für den Umgang mit Sicherheitslücken und zu verbindlichen Fristen für Updates verpflichtet werden. Bei großen Anlagen sollten Verbindungen von Wechselrichtern mit dem Internet vollständig dokumentiert, verschlüsselt und authentifiziert werden. Ausgehende Verbindungen sollten nach Ansicht der Experten auf zuvor zugelassene Server in der EU oder Staaten mit vergleichbaren Regeln beschränkt werden.
Für gewerbliche Anlagen und Solarparks empfehlen sie zudem, automatische Firmware-Updates durch Hersteller grundsätzlich durch kontrollierte Aktualisierungen qualifizierter Wartungsunternehmen zu ersetzen.
Besonders weitreichend ist die Empfehlung zum europäischen Cyber Resilience Act (CRA). Zwar fallen Wechselrichter grundsätzlich unter die Verordnung, nach Ansicht der Arbeitsgruppe reicht die bestehende Konformitätsprüfung jedoch nicht aus. Sie schlägt deshalb einen harmonisierten europäischen Cybersecurity-Standard für Wechselrichter und ihre Einstufung als wichtige Produkte der Klasse II vor. Dann wäre eine unabhängige Konformitätsbewertung durch eine notifizierte Stelle erforderlich.
Auch Installateure geraten stärker in den Blick. Der europäische Network Code on Requirements for Generators gilt bereits für PV-Anlagen oberhalb von 0,8 Kilowatt, enthält aber keine entsprechenden Cybersecurity-Vorgaben. Künftig könnten nach Empfehlung der Experten nachweisbare Mindestqualifikationen zur Cybersicherheit für Installateure gefordert werden.